Inicio » Tecnología » WPS (Wi-Fi Protected Setup): qué es, cómo funciona y por qué debes desactivarlo
WPS (Wi-Fi Protected Setup): qué es, cómo funciona y por qué debes desactivarlo
WPS simplifica la conexión de dispositivos a Wi-Fi, pero conlleva vulnerabilidades graves.
El uso del método PIN hace que la red sea susceptible a ataques por fuerza bruta.
La Wi-Fi Alliance desaconseja WPS y recomienda alternativas como Wi-Fi Easy Connect.
La tecnología Wi-Fi ha revolucionado la conectividad en hogares y oficinas, haciendo posible que multitud de dispositivos accedan fácilmente a Internet. Sin embargo, la configuración de redes inalámbricas seguras no siempre ha sido una tarea sencilla para el usuario medio. En este contexto, surgió el protocolo WPS (Wi-Fi Protected Setup), un estándar creado para simplificar la incorporación de dispositivos a las redes Wi-Fi seguras, eliminando la necesidad de introducir largas y complejas contraseñas.
Durante años, WPS ha sido una función frecuente en routers de todo tipo, ofrecida mediante diferentes métodos como el famoso botón físico, el uso de un código PIN, NFC o incluso transferencia por USB. No obstante, con el avance de las tecnologías inalámbricas y la aparición de vulnerabilidades críticas en WPS, tanto fabricantes como organizaciones como la Wi-Fi Alliance han recomendado sustituir o desactivar este sistema en favor de alternativas más seguras. En este artículo vamos a profundizar exhaustivamente en qué es WPS, cómo funciona, los métodos de conexión que admite, sus ventajas y desventajas, los problemas de seguridad que presenta y el futuro de la configuración de redes inalámbricas seguras.
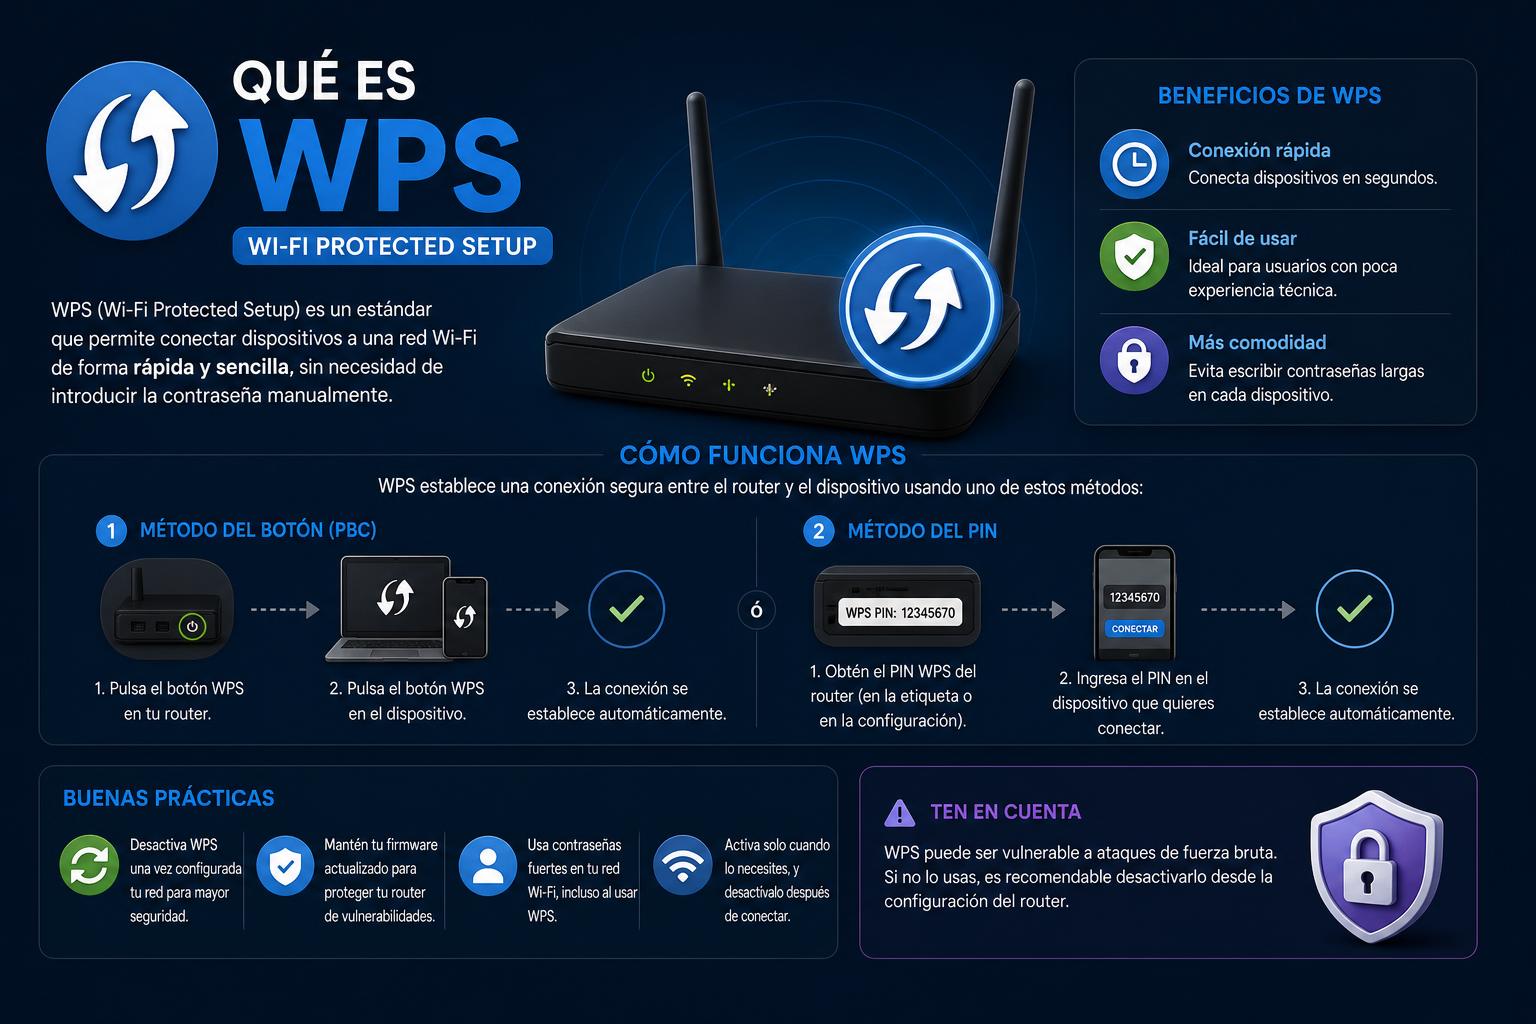
WPS o Wi-Fi Protected Setup es un estándar desarrollado con el objetivo de facilitar la configuración de redes Wi-Fi seguras para usuarios domésticos y pequeñas oficinas. La idea fundamental es que cualquier persona, sin conocimientos técnicos avanzados, pueda conectar un dispositivo a una red inalámbrica protegida rápidamente, sin requerir la introducción manual de credenciales complejas o la configuración manual de la seguridad inalámbrica.
Fue desarrollado por la Wi-Fi Alliance y anunciado oficialmente en 2006, llegando al mercado de forma masiva en 2007 de la mano de los primeros routers y puntos de acceso Wi-Fi 4 (Wi-Fi N). Su lanzamiento supuso un enfoque estandarizado y sencillo para conectar equipos, validado bajo el sello Wi-Fi Certified, aprovechando los métodos de cifrado WPA y WPA2 utilizados como estándares de seguridad en la época.
Arquitectura y funcionamiento de WPS
El protocolo WPS define una arquitectura interna compuesta por tres roles diferentes:
Registrador (Registrar): Es el encargado de generar o revocar las credenciales de acceso a la red. Puede ser tanto el propio punto de acceso (router) como un dispositivo cliente (por ejemplo, un ordenador).
Matriculado (Enrollee): Es el equipo o dispositivo que desea incorporarse a la red Wi-Fi protegida.
Autenticador (Authenticator): Suele ser el punto de acceso que actúa como intermediario entre el registrador y el matriculado, asegurando el proceso de incorporación del nuevo dispositivo.
Gracias a esta estructura, se habilitan distintos métodos y rutas para transmitir las credenciales entre los equipos, simplificando el acceso y proporcionando una interfaz común a diferentes fabricantes.
Métodos de configuración compatibles con WPS
WPS no es un único mecanismo, sino que soporta varios métodos para asociar dispositivos a la red de forma sencilla. Los métodos principales considerados en el estándar son:
PIN (Personal Identification Number): Consiste en asignar un código numérico a cada dispositivo, generalmente de 8 dígitos. El usuario debe introducir manualmente este PIN tanto en el router como en el dispositivo que se quiere conectar. Este método es obligatorio para obtener la certificación WPS en todos los equipos.
PBC (Push Button Configuration): Es el método más popular y fácil de usar. Basta con pulsar el botón físico o virtual de WPS en el router, y luego en el dispositivo a conectar en un intervalo de tiempo normalmente menor a dos minutos. Si todo va bien, el emparejamiento se realiza automáticamente sin introducir la contraseña de la red.
NFC (Near Field Communications): Permite intercambiar las credenciales de acceso acercando físicamente el dispositivo matriculado al router, gracias a la tecnología NFC basada en RFID. Es ideal para dispositivos sin pantalla.
USB: Este método involucra el uso de una unidad USB donde se almacenan las credenciales y que se transfiere del registrador al dispositivo a conectar.
Aunque NFC y USB están contemplados en el estándar, en la práctica la gran mayoría de routers y equipos solo implementan los métodos PIN y PBC. Además, en los últimos años, la mayoría de fabricantes han priorizado la conexión por botón físico frente al uso del PIN debido a los problemas de seguridad detectados en este último.
Funcionamiento paso a paso de WPS
La operación típica de WPS a través de PBC es tan simple como seguir unos pocos pasos:
Pulsar el botón WPS del router (físico o desde la interfaz web, según el modelo).
En menos de dos minutos, activar el proceso de WPS en el dispositivo a conectar (puede ser un botón, opción en el menú o entrada del PIN).
Si todo funciona correctamente, el dispositivo se añadirá de inmediato a la red Wi-Fi y tendrá conexión.
En el caso del método PIN, se requiere introducir el código que aparece en el propio router o que genera el dispositivo, para completar el emparejamiento. Esta forma de funcionamiento ha hecho que equipos como impresoras, cámaras inteligentes, dispositivos IoT o aparatos con pantallas diminutas puedan ser conectados sin molestias para el usuario.
Ventajas principales del protocolo WPS
La adopción de WPS durante la segunda década del siglo XXI se debió principalmente a las notables ventajas que ofrecía frente al método tradicional de conectar dispositivos a la red Wi-Fi:
Configuración automática y rápida: Permite añadir nuevos equipos a la red pulsando un botón, sin necesidad de teclear una contraseña larga y compleja o conocer el SSID exacto.
Accesibilidad universal: No requiere conocimientos técnicos ni pasos avanzados, lo que democratiza la posibilidad de crear y proteger redes Wi-Fi en el entorno doméstico y de pequeñas empresas.
Reducción de errores humanos: Minimiza los fallos derivados de introducir incorrectamente contraseñas o equivocarse en el nombre de la red.
Ideal para dispositivos sin teclado o pantalla: Como impresoras, cámaras IoT, electrodomésticos conectados, etc.
Integra autenticación segura: WPS utiliza el Protocolo de Autenticación Extensible (EAP) sobre el cifrado WPA o WPA2, lo que proporciona teóricamente un alto nivel de protección para la transmisión de claves, aunque, como veremos, existen matices importantes.
Desventajas y problemas del sistema WPS
Si bien WPS ha supuesto una ayuda para muchos usuarios, con el tiempo han aparecido serios inconvenientes y vulnerabilidades que han puesto en duda su idoneidad. Las principales desventajas y limitaciones del protocolo son:
Vulnerabilidad a ataques: El método PIN de 8 cifras resultó central en la aparición de exposiciones críticas. Al dividirse internamente el PIN en dos grupos de 4 dígitos (el último es un dígito de control), la cantidad de combinaciones posibles a probar por un atacante cae de 100 millones a tan solo 11.000, haciendo el PIN fácilmente hackeable por fuerza bruta.
Riesgo durante el tiempo de apertura: En el método PBC, mientras que la función WPS está activada por pulsar el botón, cualquier persona cercana puede intentar conectarse sin conocer la clave real.
Obsolescencia programada: WPS se considera inseguro y ha sido oficialmente descontinuado por la Wi-Fi Alliance, por lo que no es compatible con los últimos estándares de seguridad como WPA3.
Falta de retrocompatibilidad universal: Dispositivos que no soportan WPS deben seguir el método tradicional, haciendo que la transición entre generaciones de equipos pueda ser problemática a la hora de añadir nuevos elementos a la red.
Imposibilidad de conexión ad hoc: WPS solo contempla la conexión a través del punto de acceso, pero no entre dispositivos de forma directa.
Estos puntos negativos explican por qué, en la actualidad, la práctica totalidad de expertos y organismos recomiendan desactivar WPS en los routers para evitar brechas de seguridad.
Principales vulnerabilidades del protocolo WPS
El punto de inflexión en la historia de WPS llegó en 2011, cuando el investigador Stefan Viehböck descubrió un fallo crítico en el método PIN de este protocolo. La debilidad reside en la validación dividida del PIN en dos mitades, de 4 dígitos cada una, lo que permite reducir el número de intentos necesarios en un ataque por fuerza bruta de 100 millones a solo 11.000.
Como resultado, multitud de routers domésticos –que por defecto tenían WPS habilitado– pudieron ser comprometidos en muy pocas horas. El atacante, por medio de herramientas especializadas, podía descubrir el PIN, obtener la clave maestra de la red (WPA o WPA2) y acceder a todo el tráfico.
Adicionalmente, muchos routers compartían el mismo PIN por defecto o generaban el PIN basándose en datos como el número de serie, facilitando su predicción y empeorando la seguridad general. Según el modelo, algunos dispositivos incorporaron restricciones para limitar los intentos erróneos (bloqueo temporal o permanente tras 3 o 5 accesos fallidos), pero esto no se aplicó universalmente ni resolvió la raíz del problema.
Herramientas de ataque y hacking a través de WPS
La aparición de vulnerabilidades atrajo el desarrollo de diversas herramientas automatizadas de auditoría y ataque sobre redes WPS. Entre las más conocidas y utilizadas se encuentran:
Dumpper: Un software que permite escanear las redes Wi-Fi cercanas y detectar aquellas con WPS activo, probando los PIN conocidos y generando sugerencias. Su facilidad de uso y capacidad para realizar ataques por diccionario o fuerza bruta contribuyeron a popularizar su uso incluso entre usuarios sin conocimientos avanzados.
WPSapp: Pensada para dispositivos Android, replica las funciones de Dumpper, buscando en grandes bases de datos los PIN predeterminados de diferentes routers y modelos.
WPSPIN o Reaver: Herramientas más avanzadas, pensadas para entornos Linux, especialmente popularizadas en distribuciones especializadas como WifiSlax.
Bully: Completamente automatizada, permite atacar el protocolo aprovechando tanto los PIN por defecto como los algoritmos de generación previsibles.
Es relevante destacar que, si la WPS no cuenta con protección anti-fuerza bruta ni PIN aleatorio, cualquier usuario malintencionado con acceso físico temporal o cercanía al router puede explotar estas debilidades en poco tiempo, poniendo en riesgo toda la red doméstica o empresarial.
Recomendaciones de seguridad para gestores de redes Wi-Fi
A la luz de los fallos de seguridad y la obsolescencia técnica de WPS, la principal recomendación por parte de expertos en redes y de la propia Wi-Fi Alliance es proceder a deshabilitar WPS en la configuración del router siempre que sea posible.
Cada fabricante tiene una forma concreta de hacerlo, pero en la mayoría de interfaces modernas es tan sencillo como buscar el apartado correspondiente a Wi-Fi o seguridad y seleccionar la opción ‘desactivado’. En algunos casos se puede configurar WPS solo para métodos seguros (botón físico pero no PIN), y en otros se puede eliminar por completo.
Movistar (HGU): Opciones en la pestaña de Wi-Fi para cambiar la seguridad y desactivar o regenerar el PIN.
Orange y Jazztel (Livebox): Selección directa para desactivar en el menú de ‘emparejado por WPS’.
Vodafone (Compal CG7486E): Desde la sección de Wi-Fi/WPS puede desactivarse y generar un nuevo PIN de forma rápida.
MásMóvil (ZTE F680): Solo permite WPS mediante el botón físico, no por PIN, lo que limita el riesgo.
ASUS, AVM FRITZ!Box, D-Link, NETGEAR: Permiten deshabilitar completamente WPS o limitarlo a solo método de botón físico.
Para redes tipo Mesh, se recomienda activar WPS solo durante la configuración inicial y desactivarla una vez los nodos estén sincronizados, para reducir riesgos de seguridad.
Estado actual: desuso oficial y aparición de Wi-Fi Easy Connect
Con el tiempo, la Wi-Fi Alliance ha descontinuado el soporte oficial a WPS. Sus recomendaciones incluyen no utilizar WPS en nuevas instalaciones, ya que no se ve como un método seguro para redes modernas.
Como alternativa segura y moderna, la Wi-Fi Alliance impulsa el estándar Wi-Fi Easy Connect, que emplea códigos QR y criptografía de clave pública. Esta tecnología permite añadir dispositivos a la red simplemente escaneando un código con el móvil, facilitando la incorporación especialmente de dispositivos IoT sin interfaz gráfica.
Wi-Fi Easy Connect funciona con protocolos WPA2 y WPA3, ofreciendo mayor seguridad y compatibilidad en sistemas actuales.
Dudas frecuentes sobre el uso de WPS
Dada su popularidad, muchos usuarios tienen interrogantes sobre la seguridad y el uso de WPS. Resumimos las dudas más habituales:
¿Es seguro utilizar WPS hoy en día? La mayoría de expertos recomienda no activarlo, especialmente el método PIN, por sus vulnerabilidades conocidas. El método por botón físico tiene menor riesgo pero no está exento.
¿Puedo conectar dispositivos si tengo WPS desactivado? Sí, mediante la introducción manual de la contraseña de la red.
¿Está WPS en todos los routers? Cada vez menos, especialmente en modelos nuevos, donde muchas marcas prescinden de esta función por seguridad.
¿Qué pasa si activo WPS por error? En la mayoría de casos se desactiva automáticamente tras unos minutos de inactividad, pero conviene verificarlo periódicamente.
¿Qué alternativas hay para conectar dispositivos sin WPS? Uso de códigos QR, Wi-Fi Easy Connect o configuración manual, que sigue siendo el método más seguro.
Consejos para mejorar la seguridad de tu red Wi-Fi
La seguridad de la red inalámbrica depende en gran medida de las configuraciones del usuario. Para fortalecerla, se recomienda:
Desactivar WPS en la configuración del router.
Utilizar contraseñas WPA2 o WPA3 fuertes y aleatorias.
Mantener actualizado el firmware del router.
Deshabilitar funciones innecesarias, como acceso remoto o UPnP.
Controlar los dispositivos autorizados mediante filtros MAC o control parental.
El futuro de las conexiones inalámbricas seguras
Las tendencias apuntan a abandonar gradualmente WPS en favor de métodos basados en criptografía moderna y autenticación sencilla. Nuevas tecnologías permiten gestionar la incorporación de dispositivos mediante códigos QR, aplicaciones móviles, o autenticación con un solo toque, sin sacrificar seguridad.
Por otro lado, los sistemas Mesh, cada vez más extendidos, necesitan mecanismos específicos para emparejar los diferentes nodos, y algunos ofrecen opciones rápidas que deberían usarse con precaución y desactivarse tras la configuración inicial.
El creciente número de dispositivos IoT requiere soluciones de configuración seguras y fáciles, especialmente para dispositivos sin interfaz gráfica, asegurando así la privacidad y protección de la red.
Mientras que WPS fue una innovación que facilitó la conexión de millones de usuarios, sus vulnerabilidades y limitaciones han llevado a la comunidad a buscar alternativas más sólidas. Utilizar WPA2 o WPA3 con contraseñas robustas y aprovechar tecnologías modernas como Wi-Fi Easy Connect representa la mejor opción para garantizar redes seguras y confiables. Si tienes habilitado WPS, desactívalo tras conectar tus dispositivos y mantenlo actualizado con las buenas prácticas de seguridad recomendadas.