Inicio » Mantenimiento Industrial » Guía completa sobre sistemas de gestión de auditorías: qué son, cómo funcionan y claves de implantación
Guía completa sobre sistemas de gestión de auditorías: qué son, cómo funcionan y claves de implantación
Los sistemas de gestión de auditorías son esenciales para garantizar la conformidad normativa y la mejora continua.
La digitalización y el uso de software especializado mejora la eficiencia, colaboración y trazabilidad en todo el ciclo de auditoría.
La formación en auditoría y la integración con sistemas GRC refuerzan el impacto estratégico del sistema.
En el mundo empresarial y organizacional actual, entender qué es un sistema de gestión de auditorías e implementar una estrategia eficaz se ha vuelto indispensable para compañías de todos los tamaños y sectores. No solo por imperativos normativos, sino por la enorme ventaja competitiva que supone tener procesos internamente evaluados y mejorados de forma continua. Las auditorías ya no son un simple trámite: son la brújula que guía hacia la excelencia operativa, el cumplimiento legal y la confianza de clientes y organismos reguladores.
Profundizar en los sistemas de gestión de auditorías implica sumergirse en metodologías, tipos, fases, roles y tecnologías clave que aseguran la conformidad con los estándares internacionales como las normas ISO. Este artículo se propone abordar todos los aspectos relevantes que debes conocer, desde la definición clara y práctica del concepto hasta las mejores herramientas tecnológicas, los tipos de auditoría, los pasos críticos en su ejecución y la capacitación necesaria para implementar una gestión de auditorías realmente efectiva.
Un sistema de gestión de auditorías es el conjunto de políticas, procedimientos y herramientas que permiten planificar, coordinar, ejecutar y dar seguimiento a todas las auditorías internas o externas que debe realizar una organización. Su objetivo fundamental es garantizar que los procesos, actividades y resultados de la empresa cumplen con las disposiciones y normativas aplicables, y que estos requisitos se implementan y mantienen de forma eficaz y eficiente.
Estos sistemas están diseñados, en gran medida, a partir de grandes estándares internacionales como son ISO 9001 (gestión de la calidad), ISO 14001 (gestión ambiental), ISO 45001 (seguridad y salud en el trabajo) o ISO 27001 (seguridad de la información), entre otros, así como guías específicas como ISO 19011 sobre auditorías de sistemas de gestión.
Objetivos clave de un sistema de gestión de auditorías
Verificar la conformidad de procesos y sistemas frente a normas, reglamentos internos y externos o estándares sectoriales.
Ofrecer confianza a directivos, partes interesadas, organismos de control y clientes sobre el grado de cumplimiento regulatorio y la eficacia de los controles.
Identificar oportunidades de mejora, analizar riesgos y anticipar problemas antes de que generen impactos negativos.
Fomentar la mejora continua de los procesos y minimizar las no conformidades o desviaciones sistemáticas.
Facilitar la obtención, mantenimiento o renovación de certificaciones oficiales y cumplir con requisitos legales y contractuales.
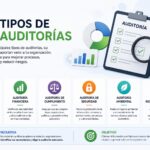
Tipos de auditoría en los sistemas de gestión
Las auditorías que pueden formar parte de un sistema de gestión de auditorías se distinguen, principalmente, en función de quién las realiza y con qué finalidad. Atendiendo a los estándares ISO y las mejores prácticas internacionales, se suelen diferenciar tres categorías:
Auditoría interna
Se lleva a cabo por personal de la propia organización o por consultores externos designados, pero sin relación con la parte auditada. Su papel es asegurar la conformidad interna, detectar desviaciones y servir como fase preventiva y de preparación frente a auditorías de mayor exigencia.
Permite comprobar el grado de implementación real de los sistemas de gestión.
Contribuye a mantener y mejorar procedimientos, detectar causas raíz de problemas y reducir riesgos organizativos.
Es parte esencial del ciclo de mejora continua que propone toda norma ISO.
Auditoría de partes interesadas (segunda parte)
Suele ser realizada por clientes, proveedores, socios, bancos o aseguradoras, entre otros stakeholders con intereses en la organización. El objetivo es certificar que los procesos críticos cumplen lo prometido antes de establecer o renovar relaciones comerciales.
Permite a terceros obtener evidencia de garantías de calidad, cumplimiento normativo, gestión de riesgos o aspectos de sostenibilidad antes de contratar o avalar a una compañía.
Auditoría de terceros (externa o certificación)
La desarrolla un organismo certificador o autoridad competente, independiente de la organización. Esta auditoría es imprescindible para conseguir, mantener o renovar certificados oficiales (por ejemplo, la certificación ISO 9001).
Tiene carácter obligatorio para creditarse oficialmente ante clientes, administraciones públicas o para operar en determinados sectores regulados.
Suele ser la más detallada y exigente, con criterios y metodologías reconocidos internacionalmente.
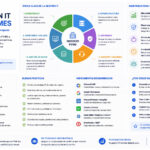
Componentes y estructura de un sistema de gestión de auditorías
Un sistema eficaz de gestión de auditorías debe estar diseñado de manera estructurada, integrando diferentes capas y elementos fundamentales, que incluyen:
Políticas y procedimientos claros: detallan el propósito, alcances, criterios, responsabilidades y frecuencia de las auditorías.
Planes y programas de auditoría: calendarios y documentos que especifican cuándo, cómo y por quién se realizarán las auditorías.
Selección y formación de auditores: contando con personal cualificado e imparcial, formado en los estándares y técnicas más actualizadas.
Herramientas tecnológicas de soporte: software de gestión, control de evidencias, informes y automatización de procesos.
Canales de comunicación: sistemas para recopilar, revisar y comunicar hallazgos, no conformidades y sugerencias de mejora.
Seguimiento de acciones correctivas y mejora continua: asegurando la implementación de soluciones y su efectividad a lo largo del tiempo.
Requisitos y mejores prácticas según ISO para auditoría de sistemas de gestión
Los estándares ISO que establecen sistemas de gestión comparten una estructura común basada en el Anexo SL. Las principales normas (ISO 9001, 14001, 45001, 27001…) exigen prácticas regulares de auditoría bajo requisitos similares:
Programación y planificación: Las auditorías deben estar planificadas y calendarizadas con base en la criticidad de los procesos y la relevancia para la organización.
Búsqueda de evidencia objetiva: Toda auditoría persigue identificar pruebas documentadas, registros, datos y hechos contrastables sobre el cumplimiento de los requisitos normativos.
Evaluación de la eficacia del sistema de gestión: No basta con cumplir formalmente, sino demostrar que los procesos realmente funcionan y contribuyen a los objetivos generales.
Documentación y seguimiento: Se requieren informes claros, concisos y orientados a la acción, que incluyan no conformidades, riesgos, propuestas de mejora y actividades programadas de seguimiento.
Selección adecuada de auditores: Personas con formación específica, independientes de las áreas auditadas y con dominio tanto técnico como de procedimientos de auditoría.
Cumplimiento con recursos asignados: Humanos, tecnológicos y financieros, optimizados para no detener innecesariamente la operativa del negocio.
Fases y pasos fundamentales en un proceso de auditoría según las mejores prácticas
El ciclo de la auditoría de sistemas de gestión es un proceso metódico que debe seguir una serie de fases y pasos estructurados para que resulte eficaz, transparente y alineado con los objetivos corporativos.
1. Solicitud y preparación
La organización presenta formalmente la solicitud o comunica la necesidad de realizar la auditoría.
Se nombran los auditores principales y equipos de apoyo en función de la envergadura o naturaleza de los procesos.
Se prepara la revisión documental y se planifican fechas, lugares y recursos requeridos.
2. Revisión documental
Se analizan manuales de gestión, registros, procedimientos, normativas y documentación relativa al sistema a auditar.
El objetivo es verificar, antes de iniciar la auditoría in situ, que la base documental cumple con lo prescrito y es adecuada para los fines perseguidos.
Una deficiente documentación puede motivar posponer la auditoría hasta que se apliquen correcciones necesarias.
3. Preparación y planificación detallada
El auditor jefe se pone en contacto con los auditados para acordar fechas, calendario de actividades y objetivos concretos.
Se desarrolla un plan detallado que recoge puntos por auditar, responsables, recursos a emplear, equipos de auditores, canales de comunicación y, si es necesario, preparación de listas de verificación (checklists).
Se establece el alcance y se coordinan aspectos logísticos como traslado, alojamiento y otros impactos organizativos.
4. Realización de la auditoría (ejecución)
La auditoría se inicia con una reunión de apertura en la que todos los responsables conocen a los auditores, los propósitos, el alcance, el programa y las reglas de confidencialidad.
Durante la fase de campo, los auditores investigan mediante muestreo de evidencias, revisión de registros, entrevistas con empleados y observación directa de procesos.
Se recopilan hallazgos, desviaciones, evidencias objetivas y comentarios. Todo se documenta con total imparcialidad y rigor.
5. Presentación de resultados y seguimiento
Tras la auditoría, se realiza una reunión de cierre en la que los auditores presentan los hallazgos encontrados: observaciones, no conformidades, fortalezas y oportunidades de mejora.
Se elabora un informe oficial, destinado principalmente a la alta dirección, preciso, claro y con propuestas de acciones correctivas y responsables asignados.
El seguimiento de las acciones propuestas es esencial para asegurar que los problemas se corrigen eficazmente y contribuyen a la mejora continua del sistema.
Tipos de informes y evidencias en auditoría de sistemas de gestión
Los informes de auditoría constituyen la principal herramienta de comunicación entre auditores y la dirección de la organización. Se deben redactar con precisión, objetividad, y presentar:
No conformidades graves: desviaciones que suponen un riesgo crítico para personas, el negocio o el entorno, y que requieren acciones inmediatas.
No conformidades menores: incumplimientos que, aunque no son críticos, deben ser subsanados en un plazo pactado.
Observaciones: comentarios o sugerencias de mejora sobre determinadas prácticas detectadas durante la auditoría.
Evidencia objetiva: pruebas, registros, datos, observaciones o ensayos que sustentan cada hallazgo y garantizan la trazabilidad.
Tipos y frecuencias de auditorías en sistemas de gestión
Mantener la conformidad de los procesos requiere distintos tipos de auditoría a lo largo del tiempo, como auditorías periódicas, de seguimiento y de renovación, que aseguran la vigencia del sistema y la mejora continua.