Inicio » Tecnología » Guía exhaustiva: Cómo hacer un despliegue en AWS paso a paso
Guía exhaustiva: Cómo hacer un despliegue en AWS paso a paso
Elige el servicio AWS adecuado según tus necesidades: EC2, ECS, Fargate, Amplify o CloudFormation
Utiliza la infraestructura como código y automatización para obtener despliegues consistentes y seguros
Aprovecha herramientas como Copilot y Amplify para agilizar y simplificar el despliegue de aplicaciones modernas
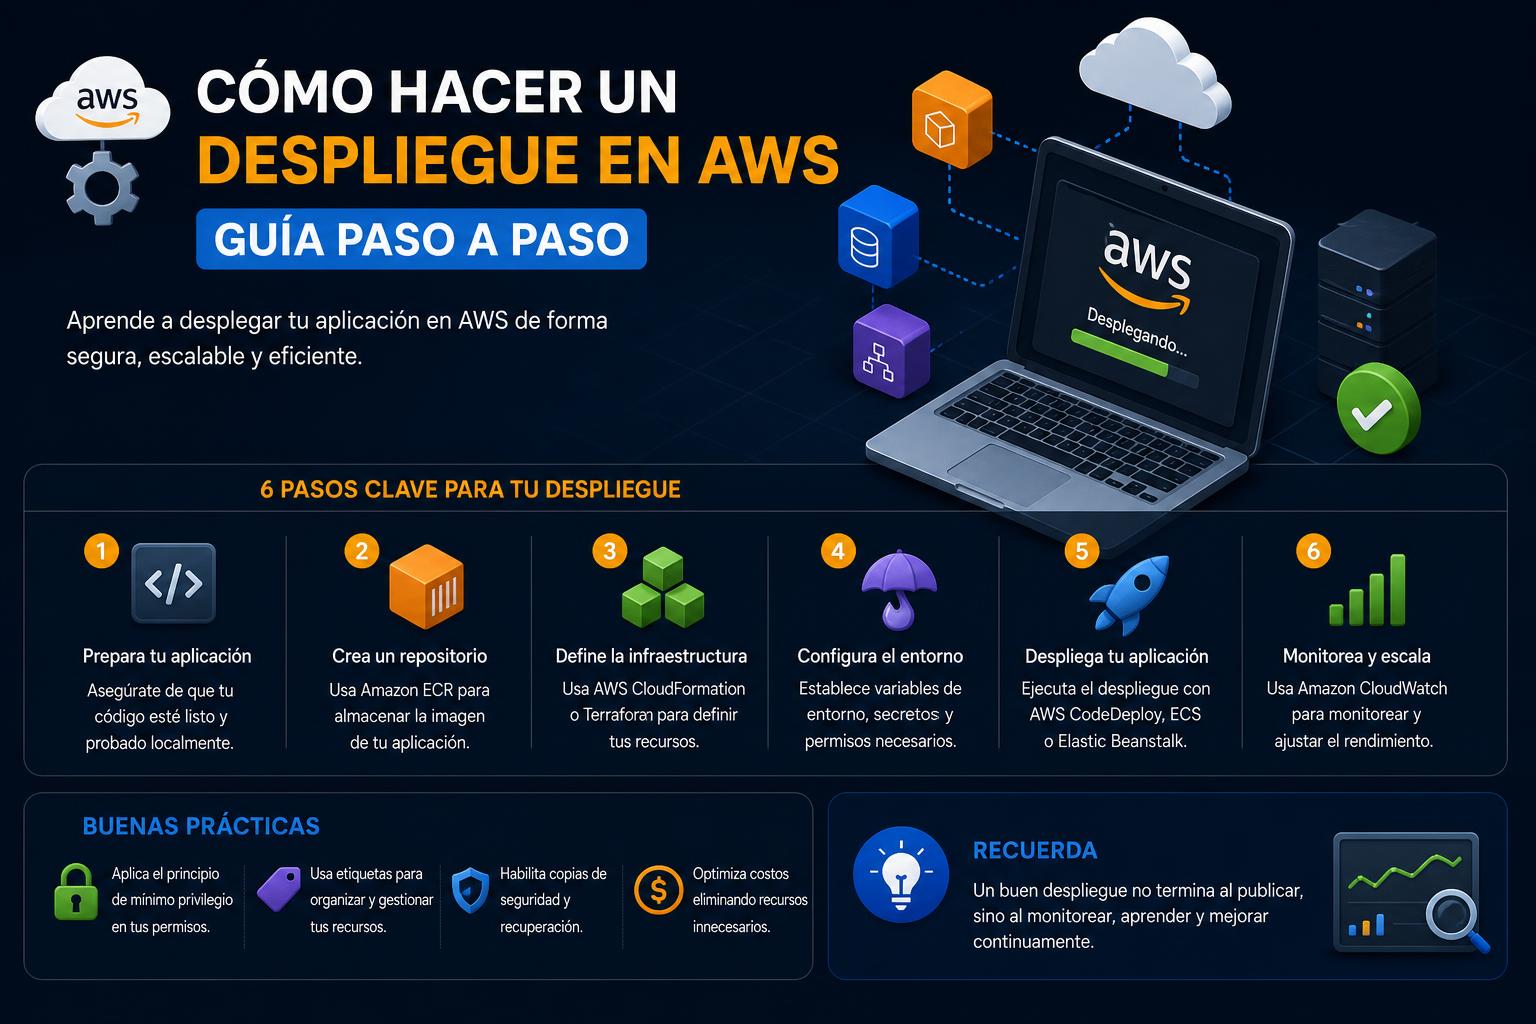
Hacer un despliegue en AWS puede sonar intimidante para quienes no están familiarizados con el ecosistema cloud de Amazon, pero la realidad es que la plataforma ofrece tantos servicios y posibilidades que, entendiendo los conceptos base y usando las herramientas adecuadas, cualquier profesional o aficionado puede poner en línea una aplicación robusta, flexible y escalable en cuestión de minutos. Este artículo está diseñado para guiarte paso a paso, integrando información detallada de los recursos y tutoriales mejor posicionados, desde los aspectos más esenciales hasta los procesos más avanzados de automatización y buenas prácticas, para que puedas desplegar aplicaciones en AWS como un auténtico experto.
No importa si quieres publicar tu primer proyecto, modernizar una aplicación existente o simplemente experimentar con los distintos sabores del despliegue en la nube: aquí descubrirás cómo hacerlo aprovechando los servicios nativos de Amazon y resolviendo dudas típicas que surgen por la enorme variedad de opciones. Vamos a explorar estrategias con contenedores, alternativas serverless, el clásico EC2, el potencial de Amplify para velocidad y escalabilidad, así como la automatización total mediante CloudFormation, desmenuzando conceptos, comandos y recomendaciones prácticas que te evitarán errores recurrentes.
AWS (Amazon Web Services) es la principal plataforma de servicios cloud del mundo, y cuando hablamos de «desplegar» en AWS nos referimos al proceso de publicar, alojar y poner accesible nuestra aplicación, servicio o recurso de software para que funcione a través de la infraestructura global de Amazon y sea accesible según el alcance que queramos (internamente, para usuarios concretos, o abierto a todo Internet). El despliegue puede realizarse de muchísimas maneras: desde el método clásico con máquinas virtuales (EC2), pasando por instancias autogestionadas, contenedores Docker u orquestados (ECS, EKS, Fargate), hasta soluciones de backend sin servidor (serverless) o sistemas completos gestionados como Amplify, según las necesidades y experiencia técnica de cada proyecto.
Claves para elegir la mejor opción de despliegue
Antes de lanzarnos a subir código, es importante elegir la alternativa que tiene más sentido para nuestro caso de uso. No todas las aplicaciones requieren la misma infraestructura, ni todos los equipos disponen de los mismos conocimientos o tiempo.Las opciones principales son:
Instancias EC2: Similares a servidores virtuales, permiten flexibilidad total, pero exigen que el usuario gestione el sistema operativo, actualizaciones, seguridad y capas de software.
Contenedores (ECS, EKS, Fargate): Ideales para empaquetar aplicaciones y sus dependencias. ECS (Elastic Container Service) y EKS (Kubernetes gestionado) simplifican el despliegue orquestado. Fargate elimina el dolor de gestionar instancias de servidor, haciendo que tus contenedores sean verdaderamente «serverless«.
Serverless (Lambda, API Gateway): Ejecuta funciones o pequeñas piezas de código automáticamente ante determinados eventos, sin gestionar servidores.
Amplify: Plataforma todo-en-uno para desarrollar, desplegar y escalar aplicaciones web y móvil, pensada para máxima agilidad, integración CI/CD y poca fricción para desarrolladores frontend.
CloudFormation: Herramienta de automatización de infraestructuras como código, permite reproducir entornos complejos y mantener control sobre el histórico de cambios.
El ABC del despliegue con AWS: primeros pasos y recomendaciones
Sea cual sea el camino que elijas, todos los despliegues en AWS comparten ciertas bases comunes:
Necesitarás una cuenta de AWS, preferentemente protegida y con doble factor de autenticación. Revisa los límites y opciones del Free Tier para evitar sorpresas en la factura.
Configura usuarios y roles de IAM: nunca uses el usuario root para operaciones rutinarias. Crea un usuario con permisos mínimos para tus pruebas y otro específico para despliegues productivos.
Elige tu región (es la localización física de los recursos): determina la latencia y disponibilidad. Si tu público es de España, selecciona la región de Europa.
Domina las herramientas básicas: La consola web, la AWS CLI (línea de comandos), y los SDKs para lenguajes populares como Python (Boto3), JavaScript, etc.
No temas experimentar con el laboratorio gratuito: El propio portal, recursos como Cloud9 (IDE online) o los recursos free tier son perfectos para practicar sin riesgos.
Despliegue de aplicaciones web usando EC2: la opción clásica y flexible
Si te sientes cómodo administrando servidores o necesitas un entorno donde tengas control absoluto, Amazon EC2 (Elastic Compute Cloud) es la alternativa estrella. EC2 permite lanzar instancias (máquinas virtuales) con el sistema operativo y tamaño que quieras, sobre las que puedes instalar tu stack de desarrollo preferido, bases de datos, servidores web como Apache o Nginx, y desplegar cualquier aplicación exactamente igual que en tu portátil o servidor local.
Paso a paso para desplegar en EC2
Crea una instancia EC2 desde la consola: Elige la imagen base (Amazon Linux 2, Ubuntu, Windows…), define el tamaño (t2.micro suele ser suficiente para pruebas) y configura el almacenamiento.
Asigna un par de llaves SSH: Te permitirá conectarte a la máquina. Descarga el fichero .pem en un lugar seguro.
Configura los grupos de seguridad: Son «firewalls» controlados a nivel de red. Para una web abre el puerto 80 (HTTP) y 443 (HTTPS). Para desarrollo, el 22 (SSH).
Lanza la instancia y conéctate vía SSH: Usa el comando proporcionado en la consola (ejemplo: ssh -i clave.pem ec2-user@ip). Instala software necesario (por ejemplo, Apache: sudo yum install httpd -y).
Sube el código de tu aplicación: Puedes usar SCP, SFTP, Git o cualquier método habitual.
Personaliza el arranque con scripts de usuario (UserData): Automatiza instalación y configuración escribiendo scripts de bash que se ejecutan al lanzar la instancia.
Para despliegues repetibles o escalables, conviene pasar de scripts improvisados a plantillas con CloudFormation, obteniendo automatización y control de versiones. Más abajo profundizaremos en cómo lograrlo.
Automatización con CloudFormation: despliegues controlados y reproducibles
La mejor forma de evitar errores humanos, despliegues inconsistentes y facilitar la replicación de entornos (sobre todo en equipos o cuando necesitas varios entornos: dev, stage, prod) es utilizar «.plantillas» de infraestructura como código. CloudFormation es el servicio de AWS para este cometido.
Conceptos básicos y estructura típica
CloudFormation usa archivos YAML o JSON para describir recursos, dependencias, configuraciones, relaciones y propiedades. Puedes versionarlos en tu repositorio de código y lanzarlos automáticamente para crear, actualizar o eliminar entornos enteros.
Elementos clave:
Resources: donde se declaran las instancias, balanceadores, grupos de seguridad, bases de datos, etc.
Parameters: parámetros dinámicos para personalizar despliegues (tipo de instancia, rango IP, etc).
Outputs: para exportar información útil (URL, DNS público, etc).
Metadata y UserData: para scripts adicionales de personalización (instalación automática de paquetes, creación de archivos, etc).
Ejemplo práctico: Lanzar una aplicación web con Apache usando CloudFormation
AWSTemplateFormatVersion: "2010-09-09"
Description: "Despliegue de instancia EC2 con Apache y página personalizada"
Parameters:
  LatestAmiId:
    Description: "ID de la última AMI Amazon Linux 2"
    Type: "AWS::SSM::Parameter::Value"
    Default: '/aws/service/ami-amazon-linux-latest/amzn2-ami-hvm-x86_64-gp2'
  InstanceType:
    Description: "Tipo de instancia EC2"
    Type: String
    Default: t2.micro
Resources:
  WebServerSecurityGroup:
    Type: "AWS::EC2::SecurityGroup"
    Properties:
      GroupDescription: "Permitir acceso HTTP"
      SecurityGroupIngress:
        - IpProtocol: tcp
          FromPort: 80
          ToPort: 80
          CidrIp: 0.0.0.0/0
  WebServer:
    Type: "AWS::EC2::Instance"
    Metadata:
      AWS::CloudFormation::Init:
        config:
          packages:
            yum:
              httpd: []
          files:
            /var/www/html/index.html:
              content: |
Esto automatiza la creación de la instancia, la apertura del puerto 80 y la instalación de Apache con una página personalizada, todo en unos minutos.
Contenedores en AWS: despliegue moderno y flexible
Hoy en día, la mayor parte de las aplicaciones modernas se empaquetan como contenedores (Docker), ya que esto garantiza que las dependencias, librerías y configuraciones viajan con la app, evitando los típicos «en mi máquina funciona». AWS pone a tu alcance varias opciones para desplegar contenedores:
Amazon ECS (Elastic Container Service): Servicio gestionado por AWS para correr y orquestar contenedores (Docker) sin que tengas que administrar los servidores subyacentes.
AWS Fargate: Extensión serverless de ECS y EKS. Simplemente subes tu contenedor y AWS se encarga de la infraestructura. Solo pagas por uso por CPU y memoria.
Amazon EKS: Servicio gestionado de Kubernetes para orquestación avanzada de contenedores.
Desplegar una aplicación web con contenedores en ECS usando Fargate
La opción más sencilla para empezar en contenedores sobre AWS es ECS con Fargate, ya que gestionas solo el contenedor y la configuración, evitando toda la infraestructura subyacente.
Prepara tu contenedor: Puedes usar imágenes disponibles en Docker Hub (por ejemplo, con Nginx o tu app en Node.js, Python, etc) o crear la tuya personalizada.
Sube la imagen a un registro: Lo habitual es Amazon ECR (Elastic Container Registry), pero puedes emplear Docker Hub.
Crea una definición de tarea en ECS: Aquí indicas cuánta memoria/CPU usar, qué puertos abrir, comandos de arranque y metadatos.
Crea un servicio en ECS: Define cuántas instancias de la tarea quieres mantener en ejecución, balanceo de carga, políticas de escalado, etc.
Lanza el despliegue en Fargate: Elige la opción «Fargate» al crear el servicio; ECS se encarga de todo, solo debes monitorizar el avance desde la consola.
Ejemplo de comando para subir una imagen a ECR y crear una tarea en ECS
Tras esto, puedes definir la tarea ECS usando la consola o un fichero JSON e iniciar el servicio, que quedará expuesto mediante una URL pública si lo deseas.
Automatización y administración avanzada: Copilot y mejores prácticas para apps containerizadas
AWS Copilot es una herramienta CLI que simplifica todo el flujo de creación, despliegue y gestión de aplicaciones en contenedores serverless sobre AWS ECS y Fargate. Es ideal para usuarios que desean abstraerse de la complejidad de la definición manual de cluster, balanceadores, pipelines y demás recursos, centrándose en el código de la aplicación y su evolución.
Ventajas de AWS Copilot
Simplifica el proceso de despliegue enormemente; con tres o cuatro comandos básicos puedes tener tu app online con pipeline CI/CD, balanceo SSL y logs integrados.
Te abstrae de los detalles de seguridad, escalado, logs y despliegues azules/verdes, todo configurado automáticamente.
Gestiona la infraestructura de bajo nivel por ti, permitiendo que te concentres en mejorar el producto software.
Actualiza tu código y redepliega con:copilot deploy
Monitorea logs:copilot svc logs
Elimina la infraestructura cuando no la necesites:copilot app delete
Con Copilot, en pocos minutos y con una curva de aprendizaje mínima, puedes pasar de tener una aplicación local a verla en producción sobre Fargate totalmente escalable y con prácticas de alta disponibilidad, balanceo de carga y seguridad por defecto.
Despliegue acelerado con AWS Amplify: máxima agilidad para apps modernas
Si buscas rapidez en el desarrollo y despliegue, quieres centrarte en frontend (React, Angular, Vue, Next) o necesitas lanzar un MVP o producto sin preocuparte de la complejidad de la infraestructura, AWS Amplify es para ti.
Amplify es una plataforma integrada para aplicaciones web full stack (frontend + backend) que permite construir, desplegar, alojar y escalar aplicaciones con alta productividad, integración continua y automatizada con Git, autenticación lista para usar, almacenamiento seguro y APIs autogestionados (GraphQL, REST), así como muchas otras capacidades como funciones Lambda y hosting global con CDN.
Pasos básicos para trabajar con Amplify
Configura tu app (por ejemplo, con React): Inicializa el proyecto localmente y asocia tu repositorio Git.
Instala la CLI de Amplify:
npm install -g @aws-amplify/cli
Inicializa Amplify en tu proyecto:amplify init (introduce nombre de la app, región y entorno)
Agrega funcionalidades clave:
amplify add auth: añade autenticación vía Cognito
amplify add api: expone GraphQL con AppSync o REST
amplify add storage: conecta a S3 para almacenamiento de archivos multimedia
amplify add hosting: configura el despliegue frontend
Despliega todo con un solo comando:amplify push para el backend, amplify publish para el frontend
Gestiona y evoluciona con Amplify Studio: Herramienta gráfica visual para modelado de datos, edición de contenido, reglas de autorización y gestión sencilla de cambios y actualizaciones.
Amplify crea por defecto ambientes separados (desarrollo, staging, producción), permite CI/CD con cada rama Git, y gestiona variables de entorno automáticamente.
Integración y personalización en AWS Amplify
Amplify permite personalizar el backend a través de la edición de directorios específicos dentro del proyecto, por ejemplo, modelando entidades, personalizando autenticación, diseñando reglas de acceso y asociando almacenamiento con usuarios o roles concretos. Para el frontend, puedes integrar Amplify UI, reutilizar componentes de Cloudscape Design System o partir de prototipos en Figma cuya interfaz se convierte automáticamente en código React listo para usar.
Ventajas adicionales de Amplify
Despreocúpate de la infraestructura subyacente: AWS gestiona el escalado, disponibilidad y seguridad sin que tengas que intervenir.
Optimización en costes: Arquitectura serverless que permite alojar cientos de usuarios a costes mínimos; puedes empezar a experimentar gratis (más información en la web oficial).
Actualización ágil: Realiza cambios en el modelo de datos, configuración de autenticación, etc., en cuestión de minutos usando la interfaz gráfica y despliega instantáneamente.
Consideraciones y buenas prácticas al usar Amplify
Si bien Amplify facilita inmensamente el desarrollo y despliegue, es importante comprender las implicaciones de diseño:
Las bases de datos creadas suelen ser NoSQL (DynamoDB): requiere saber modelar correctamente claves e índices para obtener el máximo rendimiento y escalabilidad.
El tipo de coherencia de lectura predeterminada es eventual: puedes cambiar la configuración si necesitas operaciones ACID o consistencia fuerte.
Amplify se integra perfectamente con otros servicios AWS: puedes añadir Route 53 y Certificate Manager para tener dominios personalizados y HTTPS sin coste adicional.
Facilidad para implementaciones CI/CD: plenamente integrado con GitHub, Bitbucket y AWS CodeCommit/CodePipeline.
Herramientas de monitorización y trazabilidad: CloudWatch para logs y eventos, X-Ray para estudios de trazado y auditoría a nivel de microservicio.
Gestión de permisos y recursos avanzada: cada entorno puede tener credenciales y políticas distintas para mantener separado desarrollo y producción.
Optimizando la seguridad y el rendimiento del despliegue
Independientemente de la tecnología elegida, debes seguir una serie de pautas para garantizar que el despliegue sea seguro, eficiente y fácil de mantener:
Actualiza regularmente los sistemas operativos y librerías. No uses versiones obsoletas.
Define correctamente los roles de IAM y los permisos: nunca uses accesos de administrador por defecto en producción.
Utiliza certificados SSL/TLS de AWS Certificate Manager: gratuitos, fáciles de renovar y configurables con Route 53.
Configura políticas de escalado automático (Auto Scaling Groups o reglas de ECS/Fargate): así soportarás picos de carga sin intervención manual.
Centraliza logs, métricas y errores en CloudWatch: te permitirá detectar incidencias antes de que afecten al usuario final.
No olvides monitorizar los costes: habilita presupuestos y alarmas en AWS Billing para evitar sorpresas.
Automatiza la limpieza de entornos de pruebas y recursos que no utilices para evitar gastos innecesarios.
Errores comunes y cómo evitarlos en despliegues sobre AWS
Aprender de los fallos es fundamental. Te resumo algunos problemas habituales y cómo anticiparlos:
Olvidar abrir los puertos correctos en el Security Group: Verifica siempre que el tráfico HTTP/HTTPS esté permitido hacia tus servidores o servicios.
No limpiar recursos tras las pruebas: Las instancias, buckets S3 y otros servicios facturan por uso. Elimina todo tras experimentar. Si usas Copilot o CloudFormation, elimina la pila o app desde la CLI.
Fijar versiones «latest» en imágenes de Docker: Es mejor especificar versiones concretas para evitar problemas con actualizaciones no controladas.
Exponer datos sensibles en repositorios: Jamás subas claves de AWS, contraseñas ni secretos a Git. Usa Secrets Manager o variables de entorno protegidas.
Casos de uso y estrategias de despliegue recomendadas en AWS
El ecosistema de AWS es tan amplio que, dependiendo del perfil y la necesidad, siempre encontrarás una solución adecuada. Algunos ejemplos ilustrativos:
MVPs y prototipos: Recuerda que Amplify es ideal para lanzar ideas rápido y experimentar con funcionalidades avanzadas (autenticación, bases de datos, APIs), sin invertir mucho tiempo en infraestructura.
Aplicaciones legacy que requieren control total: EC2 o Elastic Beanstalk proporcionan flexibilidad para migrar sistemas antiguos ajustando las configuraciones a medida.
Microservicios y apps cloud native: El tándem ECS/EKS + Fargate favorece la modularidad y el escalado granular por servicio.
Trabajo en equipo y proyectos corporativos: CloudFormation, Terraform y CodePipeline facilitan la colaboración, revisiones y actualizaciones sincronizadas entre desarrolladores y operaciones (DevOps).
Despliegues híbridos y multinube: Puedes integrar servicios AWS con sistemas on-premise para una migración gradual o uso estratégico según costes/región.
Recapitulación del proceso de despliegue en AWS y recomendaciones finales
En el universo de AWS, las posibilidades de desplegar aplicaciones son infinitas, y aunque al principio pueda parecer complejo decidir entre EC2, Fargate, Amplify o CloudFormation, la clave está en entender el objetivo de tu proyecto, el presupuesto, el tiempo y el nivel de personalización que necesitas. Gracias a la flexibilidad que proporciona Amazon Web Services, es posible empezar desde cero con plantillas y recursos gratuitos, expandirte a soluciones más avanzadas y escalables conforme tu proyecto crece, y mantener siempre un control exhaustivo sobre seguridad, costes y rendimiento. El conocimiento de las herramientas y buenas prácticas descritas aquí te permite no solo competir, sino destacar con aplicaciones profesionales, robustas y listas para un entorno en constante cambio.