Inicio » Software » Juice jacking: Qué es, cómo funciona y cómo protegerte de este ataque
Juice jacking: Qué es, cómo funciona y cómo protegerte de este ataque
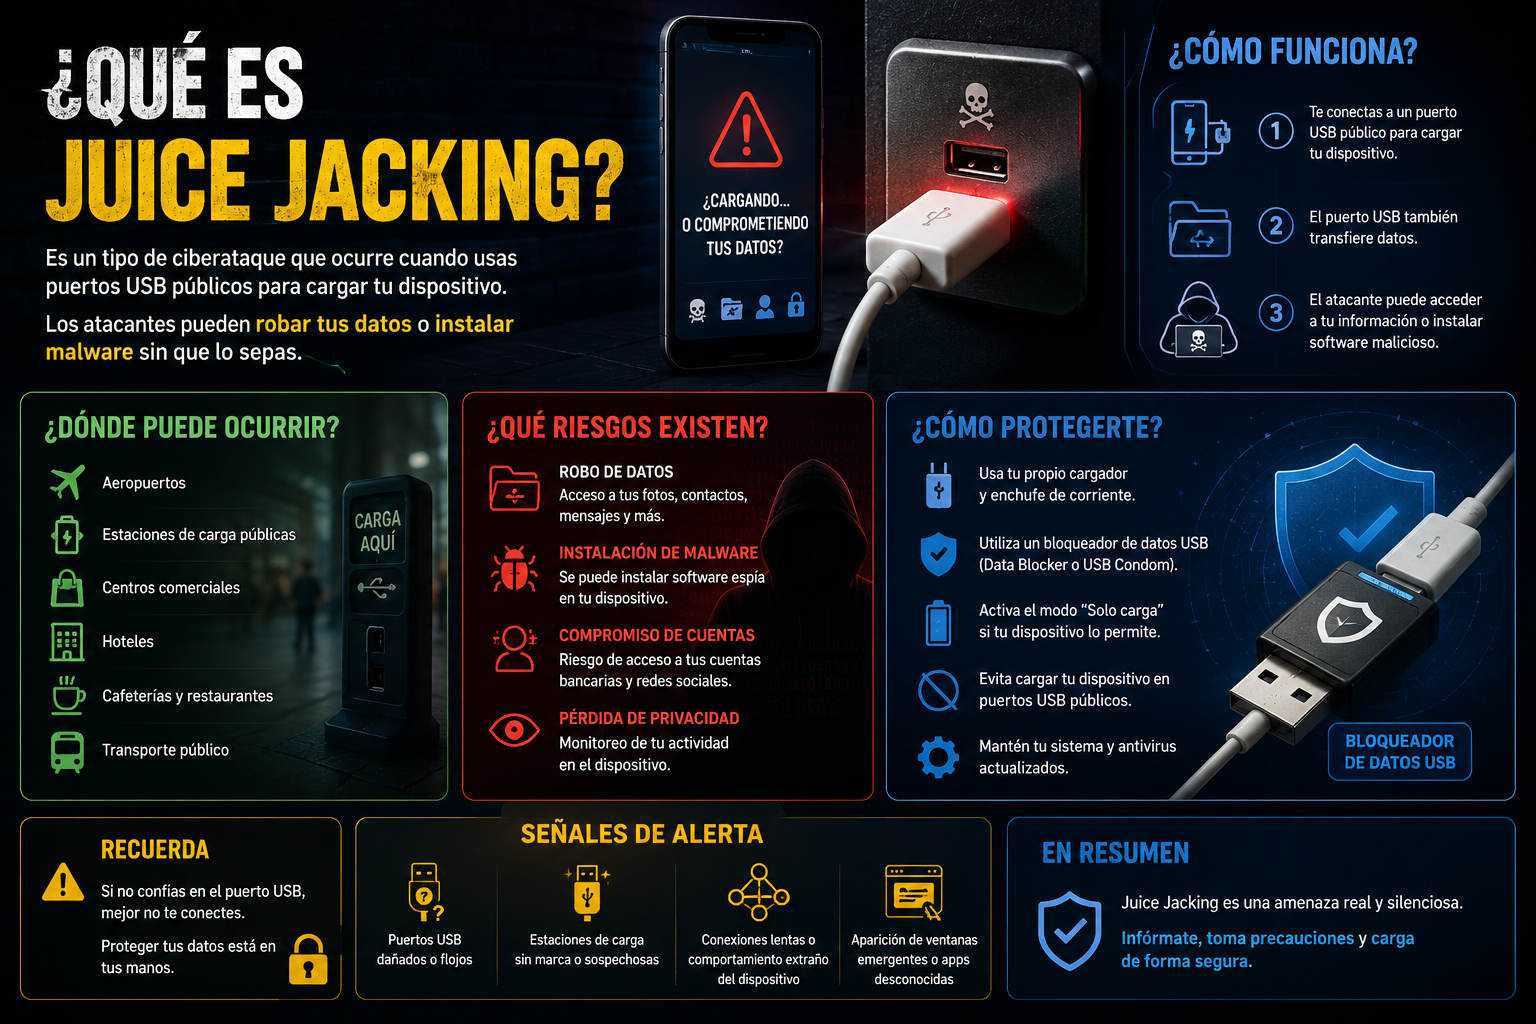
El juice jacking es un ataque que se aprovecha de puertos USB públicos manipulados para robar datos o instalar malware en dispositivos móviles.
Basta un puerto o cable manipulado para caer en la trampa: los ciberdelincuentes pueden extraer información personal o infectar con malware en segundos.
La mejor prevención es evitar puertos públicos, usar únicamente tu propio cargador y adaptar medidas avanzadas como data blockers y la configuración ‘solo carga’ en tu dispositivo.
Si alguna vez has cargado tu móvil fuera de casa en un aeropuerto, cafetería o centro comercial, quizás no sepas que podrías ser víctima de un ciberdelito conocido como juice jacking. Este tipo de ataque aprovecha la dualidad de los puertos USB públicos, que además de suministrar energía, pueden transferir datos entre tu dispositivo y un posible atacante. Muchos usuarios desconocen este riesgo y terminan compartiendo, sin querer, su información personal.
El juice jacking no es un mito ni una simple exageración: es una técnica activa y en constante evolución en el mundo de la ciberseguridad. Las consecuencias pueden ir desde el robo de fotos y contraseñas, hasta la instalación furtiva de malware. Por eso, es fundamental conocer cómo funciona, de dónde viene, cuáles son los riesgos reales y, lo más importante, cómo podemos proteger nuestros dispositivos con hábitos sencillos pero efectivos.
¿Qué es el juice jacking y de dónde surge este ataque?
El juice jacking es un ciberataque que utiliza la conexión física USB para acceder a los datos de los dispositivos móviles. El truco radica en que los puertos USB están diseñados tanto para cargar como para intercambiar datos. Así, cuando una persona desprevenida conecta su móvil, tableta, ordenador portátil o cualquier gadget a una estación de carga pública manipulada, podría estar abriendo la puerta a delincuentes digitales.
El término juice jacking fue acuñado por el conocido periodista de ciberseguridad Brian Krebs en 2011 tras observar un experimento en la DefCon de Las Vegas, donde un quiosco de carga falsa advertía a los usuarios sobre el peligro potencial de los puertos USB públicos (krebsonsecurity.com). Desde entonces, el concepto ha evolucionado y se han documentado múltiples variantes y demostraciones técnicas en eventos de ciberseguridad como Black Hat o DEFCON.
¿Cómo funciona el juice jacking?
Los puertos USB cuentan con varios pines: unos transportan energía y otros, datos. Si un delincuente manipula un puerto o cable con hardware adicional, puede interceptar y transferir la información mientras el usuario simplemente busca una carga rápida de batería.
Proceso típico del juice jacking:
El usuario conecta su dispositivo a un puerto USB público (aeropuerto, hotel, cafetería…)
El puerto, modificado o infectado, aprovecha la conexión para intentar acceder a los datos del dispositivo o instalar malware.
Dependiendo del dispositivo y su configuración, la transferencia de información puede ocurrir de inmediato o tras dar permisos sin ser plenamente consciente (por ejemplo, pulsar «permitir acceso a datos» al conectar un móvil).
El atacante extrae datos, instala un software malicioso o incluso toma control remoto del aparato.
No solo los móviles son vulnerables: cualquier dispositivo con puerto USB, desde portátiles a relojes inteligentes, puede ser atacado.
Tipos de juice jacking y ataques derivados
El juice jacking se ha diversificado con el tiempo, dando lugar a distintas variantes y técnicas asociadas. Algunas de ellas incluyen:
Robo de datos personales: El atacante extrae información almacenada en el dispositivo, como contactos, mensajes, fotos, credenciales bancarias, emails y documentos.
Infección mediante malware: Se aprovecha el canal de datos para instalar malware, spyware o ransomware, sin que el usuario lo note.
Video Jacking: Variante avanzada para capturar la pantalla en tiempo real, permitiendo al ciberdelincuente ver exactamente lo que el usuario hace.
Múltiples dispositivos: El malware introducido puede propagarse a otros dispositivos conectados posteriormente, aumentando el alcance del ataque.
Ataques inhabilitadores: El dispositivo dañado puede quedar totalmente bloqueado y controlado por el atacante.
Choicejacking: Técnica sofisticada que manipula el propio proceso de confirmación («permitir transferencia de datos») mediante pulsaciones automáticas de teclado o protocolos Bluetooth y AOAP, obligando al dispositivo a aceptar la transferencia sin intervención consciente del usuario.
Ejemplos y experimentos reales sobre juice jacking
Gran parte del conocimiento público sobre este tipo de ataque proviene de pruebas de concepto desarrolladas por la comunidad de ciberseguridad. Por ejemplo, el célebre «Muro de las Ovejas» en DEFCON instala cada año estaciones de carga públicas como experimento de concienciación. Las investigaciones han demostrado que es relativamente sencillo configurar hardware (incluso en apariencias inofensivas como un cable USB modificado, conocido como O.MG Cable) que permita interceptar y manipular datos durante la carga.
¿Cuándo y dónde es más habitual el juice jacking?
El juice jacking encuentra su mejor oportunidad en lugares públicos y concurridos, sobre todo cuando hay más viajeros y usuarios necesitados de carga instantánea:
Aeropuertos y estaciones de tren
Cafeterías y restaurantes
Hoteles y centros comerciales
Salas de conferencias y eventos multitudinarios
En periodos vacacionales y desplazamientos, los usuarios bajan la guardia: buscan cargar sus dispositivos y no se plantean quién podría haber manipulado esos puertos anteriormente. Los ciberdelincuentes lo saben y aprovechan la relajación propia de las vacaciones.
Consecuencias y peligros del juice jacking
El juice jacking no es sólo una molestia, sino una amenaza seria que puede tener repercusiones para tu privacidad, tu economía y tu seguridad digital:
Pérdida y robo de información personal, desde fotos privadas, contactos, emails, credenciales bancarias, hasta archivos profesionales y de empresa.
Instalación de malware, que puede llevar a espionaje (incluida la grabación mediante micrófono o cámara), pérdida de datos, bloqueo del dispositivo o incluso chantajes.
Fraudes financieros o suplantación de identidad, utilizando la información extraída para acceder a cuentas bancarias, redes sociales y servicios online.
Propagación del ataque: Si el móvil queda infectado, el malware puede intentar infectar a otros dispositivos asociados o conectados posteriormente.
Este problema afecta a particulares y empresas. Una brecha por juice jacking en un teléfono de empresa puede terminar comprometiendo la red interna y otros activos críticos.
¿Por qué los cables y puertos USB son tan peligrosos?
Mucha gente ignora que un cable USB puede hacer mucho más que cargar la batería. En los cables circulan los mismos datos que viajarían cuando conectas tu teléfono al ordenador para transferir fotos o hacer una copia de seguridad. Dos de los pines internos son energía, pero los dos restantes transfieren datos: son la vía perfecta para el ciberataque si se manipulan.
Además, no sólo los puertos de carga públicos son arriesgados: usar cables olvidados, prestados o sospechosos representa el mismo peligro. Hay cables maliciosos, visualmente indistinguibles de uno normal, capaces de espiar información, grabar lo que haces o servir de puente para accesos remotos.
Cómo protegerse del juice jacking: consejos prácticos
La prevención del juice jacking es sencilla si sigues hábitos y medidas básicas:
Evita los puertos USB públicos siempre que sea posible. Si necesitas cargar fuera de casa, prioriza las tomas de corriente convencionales usando tu propio adaptador de pared (no el cable USB directo a un puerto de datos).
Lleva siempre tus propios cables y cargador. No uses cables que encuentres en lugares públicos o que preste alguien desconocido.
Consigue una batería portátil (power bank). Es una forma segura y cómoda de cargar sin depender de puertos públicos.
Utiliza bloqueadores de datos USB (data blocker). Son adaptadores económicos que permiten la carga pero bloquean la transferencia de datos.
Configura tu dispositivo en modo «sólo carga». Asegúrate de que la transferencia de datos está desactivada y selecciona “No permitir” cuando te pregunte al conectar un cable.
Desactiva la depuración USB y protege el acceso con contraseña o biometría. Añade capas de seguridad para dificultar accesos no autorizados.
Acciones a tomar si sospechas de juice jacking o infección
Si sospechas que tu dispositivo ha sido comprometido al cargarlo en un lugar público, actúa rápidamente para reducir posibles daños:
Desconecta inmediatamente del puerto sospechoso.
Activa modo avión y desactiva internet, Bluetooth y Wi-Fi para impedir transferencias.
Pasa un antivirus o antimalware de confianza y revisa actividad sospechosa en segundo plano.
Cambia las contraseñas relevantes, especialmente las que usaste recientemente.
Vigila movimientos sospechosos en tus cuentas y accesos.
Si el dispositivo se comporta anómalamente, realiza un reseteo de fábrica después de hacer copia de seguridad.
La rapidez en estos pasos ayuda a minimizar los daños y a proteger tu información.
¿Existen protecciones desde el sistema operativo?
Los fabricantes han implementado medidas de seguridad que dificultan estos ataques. Desde hace varias generaciones, Apple solicita permisos de confianza para conectar un iPhone a un equipo nuevo y no reconoce automáticamente el dispositivo como disco. Android, desde la versión 4.2.2, presenta notificaciones y listas blancas para limitar riesgos.
Aun así, los ataques basados en errores humanos, ingeniería social o cables manipulados siguen siendo efectivos. La protección también depende de las prácticas del usuario y de la prudencia en la gestión de dispositivos.
El juice jacking y las empresas: ¿qué precauciones deben tomar las organizaciones?
Este riesgo también atañe al entorno corporativo. Los móviles de empresa pueden dar acceso a información sensible y a la red interna. Las recomendaciones incluyen:
Formar a los empleados sobre los peligros de usar puertos y cables desconocidos.
Implementar políticas de seguridad estrictas, limitando transferencias automáticas y funciones avanzadas.
Proveer baterías portátiles y bloqueadores de datos USB para viajes y desplazamientos.
Usar gestores de contraseñas y autenticación en dos pasos para reducir riesgos en caso de brecha.
En caso de sospecha de un ataque, contacta con los servicios especializados como la Línea de Ayuda en Ciberseguridad de INCIBE, disponible en el teléfono gratuito 017, que ofrece asesoramiento profesional y directo.
Este tipo de ataques son cada vez más frecuentes y discretos en un mundo donde dependemos de la tecnología en cualquier lugar y momento. Saber detectar las señales, modificar nuestros hábitos y aplicar medidas técnicas simples son fundamentales para navegar seguro en el entorno digital.