Inicio » Inteligencia Artificial » Ingeniería social: qué es, tipos de ataques, ejemplos y cómo protegerte de las técnicas de manipulación digital
Ingeniería social: qué es, tipos de ataques, ejemplos y cómo protegerte de las técnicas de manipulación digital
La ingeniería social explota la psicología humana para obtener información confidencial.
Conocer los tipos de ataque y señales de alerta ayuda a evitar fraudes y ciberestafas.
La concienciación y la educación digital son esenciales para protegerse ante técnicas de manipulación.
¿Sabes realmente qué es la ingeniería social? Aunque quizá hayas oído hablar de este término en el mundo de la ciberseguridad o en las noticias sobre fraudes y engaños online, lo cierto es que la ingeniería social es mucho más que simples estafas por internet. Se trata de una forma de manipulación psicológica que puede afectarnos a todos, en cualquier momento, tanto a nivel personal como profesional. Y lo más peligroso no es solo su efectividad, sino que muchos ni siquiera son conscientes de haber sido víctimas hasta que ya es tarde.
Hoy te traemos la guía definitiva sobre ingeniería social: desde sus orígenes, el porqué de su peligrosidad, los métodos de ataque más habituales (y los menos conocidos), casos reales, el impacto de las nuevas tecnologías como la inteligencia artificial, y por supuesto, las mejores estrategias para protegerte. Si quieres saber por qué es tan fácil engañar incluso a usuarios experimentados y cómo puedes blindar tus datos, tu dinero y tu identidad frente a los ciberdelincuentes, sigue leyendo.
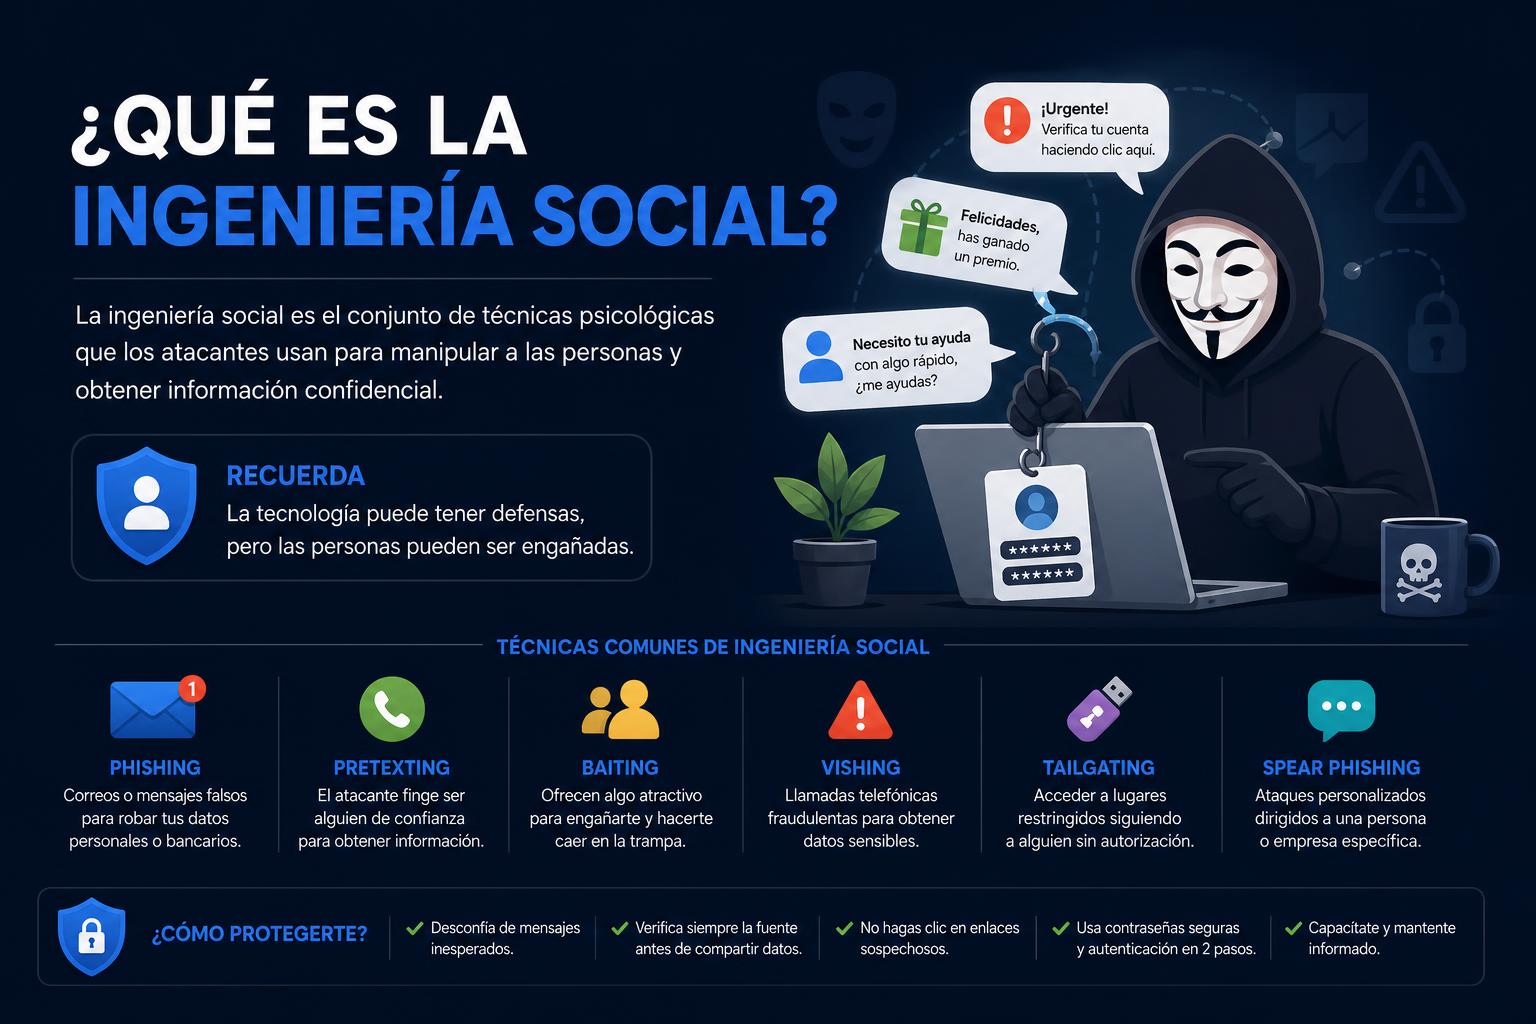
La ingeniería social es una técnica de manipulación psicológica empleada por estafadores y ciberdelincuentes para que las personas, de forma voluntaria y casi siempre sin darse cuenta, revelen información confidencial, instalen programas maliciosos o realicen acciones peligrosas para su seguridad digital. En vez de tratar de ‘hackear’ un ordenador, lo que buscan estos atacantes es ‘hackear’ al ser humano, aprovechándose de emociones como la confianza, el miedo, la curiosidad o la urgencia.
No hace falta ser una persona ingenua para caer en la trampa: a diario, recibimos mensajes, llamadas e incluso visitas físicas que pueden estar diseñadas para engañarnos. Los criminales suelen estudiar los hábitos y la información de la víctima —a menudo recopilada en redes sociales, bases de datos filtradas, foros públicos e incluso observándonos en la calle o la oficina— y luego desarrollan un ‘cuento’ convincente adaptado a nuestro perfil.
Un detalle esencial: la ingeniería social no se basa en atacar vulnerabilidades técnicas directamente, sino en explotar el “eslabón más débil de la cadena de seguridad”: las personas. Esto la hace especialmente insidiosa, ya que puede sortear los mejores firewalls, antivirus y sistemas de autenticación si consigue que seas tú quien dé el paso en falso.
Motivos y objetivos de la ingeniería social
¿Por qué existen estas técnicas tan complejas? Porque, en esencia, funcionan mejor y más rápido que los ciberataques técnicos tradicionales. El principal objetivo de los ciberdelincuentes es robar información sensible —contraseñas, números de tarjetas, datos de acceso a bancos, información personal o de empresa—, acceder a sistemas restringidos o suplantar identidades para cometer fraudes y extorsiones.
Además, la ingeniería social es a menudo la primera fase de ataques mucho más graves. Por ejemplo, un atacante puede obtener acceso inicial a una red corporativa tras engañar a un empleado para que facilite sus credenciales. A partir de ahí, pueden propagarse, plantar ransomware o robar secretos empresariales.
¿Cómo funciona un ataque de ingeniería social? El ciclo completo
La mayoría de los ataques de ingeniería social siguen una estructura lógica que se repite, aunque puede variar en complejidad o duración. El ciclo de un ataque eficiente normalmente incluye varias fases:
Investigación y reconocimiento: el criminal recopila (a veces durante semanas) la máxima información sobre la víctima potencial, utilizando redes sociales, foros, filtraciones y cualquier dato disponible públicamente.
Establecimiento de contacto: el ‘ingeniero social’ inicia una interacción usando el canal más creíble para la víctima (correo, redes, teléfono, presencial…). Suele empezar generando confianza o transmitiendo autoridad.
Manipulación y ganarse la confianza: se utiliza una narrativa o un pretexto que ‘enganche’ emocionalmente o insista en la urgencia, la confianza o el miedo para influir en la respuesta de la víctima.
Obtención del objetivo: la víctima facilita la información, realiza la acción solicitada (como abrir un archivo o introducir datos en un enlace fraudulento) o permite el acceso a sistemas restringidos.
Retirada y desaparición: tras conseguir lo deseado, el atacante suele cortar toda comunicación para evitar ser detectado. O, si puede, intenta continuar con nuevos ataques encadenados o infectar a otras personas a través de la red de la víctima.
Este proceso puede durar desde segundos —en el caso de un mensaje urgente de phishing— hasta meses, si se trata de objetivos de alto valor o muy protegidos.
Los seis principios psicológicos claves en la ingeniería social
¿Por qué nos dejamos engañar tan fácilmente? Porque los ciberdelincuentes saben explotar ciertos principios del comportamiento social y humano detectados por psicólogos y especialistas en persuasión. Los ataques de ingeniería social suelen basarse en:
Reciprocidad: cuando alguien nos ofrece un favor, solemos sentir la obligación de devolverlo. Los criminales pueden ofrecer ayuda, pequeños regalos o información útil antes de solicitar lo que realmente quieren.
Urgencia: crear presión para que la víctima actúe rápido y no tenga tiempo de pensar o consultar; “solo válido durante 5 minutos”, “tu cuenta será bloqueada si no respondes ya”.
Consistencia: si ya hemos accedido antes a pequeñas peticiones, tendemos a aceptar otras más comprometidas después, para mantener una imagen coherente de nosotros mismos.
Confianza y simpatía: nos dejamos influenciar más fácilmente por personas que nos caen bien, comparten valores o parecen ser parte de nuestro grupo.
Autoridad: la apariencia de estar tratando con un superior, una institución oficial o un técnico de confianza favorece que obedezcamos sin cuestionar.
Validación social: si nadie parece oponerse o incluso otras personas participan, nos sentimos legitimados y reducimos la alarma
Este conocimiento puede ser fundamental si quieres aprender cómo prevenir el éxito de estos ataques, para lo cual es recomendable también entender el funcionamiento de ciertos sistemas de protección, como .
Principales canales y medios usados por los ciberdelincuentes
Los ataques de ingeniería social se distribuyen a través de distintos canales; conocerlos nos ayuda a detectarlos antes:
Correo electrónico: es el canal más común, principalmente porque permite el envío masivo y la suplantación de identidad (phishing).
Teléfono: mediante llamadas que simulan provenir de entidades legítimas o de familiares/acercados (vishing).
Mensajería instantánea: SMS, WhatsApp o apps de mensajería (smishing) con mensajes breves y enlaces maliciosos.
Redes sociales: suplantación de perfiles reales, mensajes privados, publicaciones con enlaces o contacto directo.
Interacciones presenciales: visitas físicas a la empresa u hogar, haciéndose pasar por técnicos, repartidores, compañeros… en busca de acceso a instalaciones o información.
Dispositivos maliciosos: como pendrives infectados olvidados ‘casualmente’ en lugares públicos con la finalidad de que el usuario curioso los conecte a su dispositivo.
Tipos de ataques de ingeniería social: explicados y con ejemplos
La creatividad de los ciberdelincuentes no tiene límites, pero ciertos ataques son ya clásicos en el universo de la ingeniería social. Vamos a distinguir los principales y añadir algunos menos conocidos que están creciendo en popularidad:
Phishing y variantes
Phishing clásico: El ciberdelincuente se hace pasar por una entidad fiable (banco, agencia, plataforma de pagos, red social…) y pide a la víctima que pinche en un enlace, descargue un archivo o “verifique sus credenciales”. Se utilizan logotipos, nombres y enlaces muy similares a los originales. Puede incluir mensajes de premio, actividad sospechosa o advertencia de seguridad. Un clásico que nunca falla.
Spear phishing: Ataque personalizado dirigido a personas concretas, usando datos reales sobre el objetivo obtenidos mediante reconocimiento. Es mucho más convincente, pues suelen saber detalles de nuestro entorno, cargo o relaciones profesionales. ¿Qué es la ingeniería genética? Puede parecerse a otros métodos, pero en realidad, la clave está en el reconocimiento y adaptación a cada víctima.
Whaling: Variante específica de spear phishing dirigida a altos cargos —’grandes peces’—. Suele implicar fraudes de transferencia bancaria, filtración de información confidencial o robo de acceso a sistemas críticos.
Smishing: Similar al phishing pero realizado mediante SMS o mensajes en apps de mensajería. Normalmente, son avisos de entregas de paquetería, alertas de bancos, concursos o promociones urgentes. Suelen incluir links a webs maliciosas.
Vishing: El atacante realiza una llamada telefónica haciéndose pasar por soporte de un banco, técnico de telecomunicaciones, algún familiar o incluso policía, con el objetivo de obtener datos personales, claves o forzar transferencias.
Phishing por buscadores: Los estafadores trabajan para posicionar webs maliciosas en los primeros resultados de Google, utilizando anuncios o técnicas de SEO. Así, los usuarios pueden caer buscando productos o servicios legítimos.
Phishing en redes sociales: Suplantación de cuentas, ofertas falsas, mensajes privados de contactos aparentemente “reales”. Suelen aprovechar la confianza previa que tenemos en nuestros amigos o compañeros de trabajo.
Phishing por fax o correo postal: Aunque parecen métodos obsoletos, aún existen fraudes en los que se solicita información sensible a través de faxes o cartas aparentemente oficiales. Han sido identificados en campos bancarios y jurídicos principalmente.
Ataques de cebo o “baiting”
Baiting: El criminal ofrece un beneficio real o percibido para lograr que la víctima realice una acción peligrosa. Ejemplo: regalar un USB infectado, prometer acceso a contenido exclusivo o ventajas gratuitas si pinchas un enlace. Muy habitual en oficinas, bibliotecas y eventos públicos.
Ejemplo real: Un ciberdelincuente deja varios pendrives en los alrededores de una empresa con una etiqueta como “Planilla salarios”. Algún empleado los conecta a su equipo por curiosidad y automáticamente se instala un malware que permite el acceso remoto a la red de la compañía.
Pretexting o ataques por pretexto
Pretexting: El atacante se inventa un personaje completo (empleado de recursos humanos, técnico de sistemas, funcionario, proveedor…) para solicitar datos clave o que la víctima realice una acción específica. Se apoya en la autoridad o confianza inherentes al cargo inventado.
Ejemplo concreto: Una persona que se identifique como responsable de IT llama a un empleado asegurando que necesita acceder a su equipo para actualizar el antivirus. Durante la conexión remota, roba información o instala puertas traseras.
Quid pro quo o “un favor por un favor”
Quid pro quo: Ofrecer una recompensa directa a cambio de información o acceso. Ejemplo típico: “Responde a esta encuesta y te regalamos un cheque”, o “participa en una investigación a cambio de saldo móvil”. El interés por la ganancia eclipsa el sentido crítico.
Tailgating o “acceso a cuestas”
Tailgating: Consiste en colarse físicamente en un edificio restringido siguiendo a un empleado auténtico: aprovechando la cortesía o el despiste, el atacante accede a zonas privadas sin forzar la entrada, solo porque “alguien le abrió la puerta”.
Ejemplo típico: un supuesto repartidor pide a un trabajador que le sostenga la puerta mientras carga un paquete. Ya dentro, se dirige a departamentos clave y obtiene información o acceso a equipos críticos.
Ataques de scareware (intimidación)
Scareware: Invoca el miedo a la infección, pérdida de datos o problemas legales para forzar acciones impulsivas. Se suelen mostrar alertas falsas de virus, ventanas emergentes alarmantes o “anuncios” que comunican ‘problemas de seguridad’. El objetivo es conseguir que instales un software fraudulento o facilites datos bancarios para resolver un “problema” inexistente.
Ataques de abrevadero (“watering hole”)
Watering hole: El atacante hackea o manipula webs legítimas visitadas frecuentemente por el grupo objetivo (por ejemplo, la web de un proveedor habitual de una empresa). Infecta la web con malware para comprometer los equipos de los visitantes sin que ellos sospechen. Su impacto es grave y puede afectar a muchas víctimas a la vez.
Métodos menos habituales, pero en auge
Phishing personalizado con IA: La inteligencia artificial se usa para analizar perfiles sociales y preferencias de la víctima y así elaborar mensajes de phishing aún más creíbles: empleando información personal para mayor efectividad.
Deepfakes y suplantación audiovisual: Los deepfakes son vídeos, imágenes o audios generados por IA que simulan a la perfección la voz y el aspecto de una persona. Los ciberdelincuentes los emplean para hacer llamadas, enviar mensajes o incluso ‘ordenar’ transferencias haciéndose pasar por directivos o familiares en apuros.
Chatbots maliciosos: Bots impulsados por IA capaces de mantener conversaciones realistas que engañan a la víctima y extraen datos sensibles o logran que realice transferencias u otras acciones peligrosas.
Evolución de patrones de fraude con machine learning: Los algoritmos de aprendizaje automático ayudan a los atacantes a detectar debilidades en los sistemas de seguridad y adaptan sus técnicas automáticamente para sortear bloqueos y filtrados.
Algunos ejemplos de ingeniería social que hicieron historia
Gusano ILOVEYOU: En el año 2000, el famoso gusano ‘LoveLetter’ originó pérdidas millonarias cuando millones de usuarios abrieron un adjunto de correo que prometía “una carta de amor”.
El gusano MyDoom: Se extendió por correos electrónicos simulando ser alertas técnicas reales de servidores. Al abrir el adjunto, infectaba el ordenador y se reenvía automáticamente a todos los contactos.
El caso Swen: Disfrazado como una supuesta actualización de seguridad de Microsoft, este gusano consiguió que miles de usuarios instalaran el malware pensando que protegían su equipo.
Fraude con CDs infectados en Japón: Un banco japonés fue víctima de fraude cuando hackers enviaron CDs con spyware a sus clientes mediante correo postal, usando direcciones filtradas de bases de datos internas.
Phishing con fax: Algunos bancos en Europa han detectado fraudes en los que se pide a los clientes que rellenen formularios impresos y los envíen por fax. De este modo, los atacantes obtenían contraseñas y datos personales.
Ofertas de trabajo fraudulentas: Correos enviados a empleados registrados en portales de empleo prometiendo vacantes atractivas que requerían descargar un archivo infectado. Muchos no denunciaban el incidente para que su empresa no supiera que buscaban otro trabajo.
Señales de alerta y formas de identificar un ataque de ingeniería social
Las prisas, el estrés y la falta de atención explican en buena parte nuestro descuido, pero aprender a identificar señales sospechosas es clave. Aquí tienes preguntas y red flags imprescindibles:
¿Estás experimentando emociones fuertes (miedo, euforia, urgencia)? Si es así, actúa con más precaución.
¿Conoces realmente a quien te contacta? Fíjate en pequeños cambios en los correos, perfiles o incluso formas de expresarse.
¿Has recibido archivos o enlaces con nombres extraños o fuera de contexto, incluso aunque provengan de contactos conocidos?
¿Te piden realizar una acción urgente y sin posibilidad de consultar? Los fraudes suelen ser insistentes y poco flexibles en plazos.
¿La web, el correo o el perfil social incluyen errores ortográficos, gráficos extraños o direcciones sospechosas? Las imitaciones rara vez son perfectas.
¿Una oferta, premio o promoción parece demasiado buena para ser verdad? Desconfía: nadie te regala lo que no ha ganado.
¿No pueden demostrar su identidad de modo fiable (por ejemplo, validando información confidencial o a través de canales alternativos)? Si la respuesta es no, no facilites acceso ni datos clave.
¿Por qué la ingeniería social sigue siendo tan efectiva?
Porque apela a la esencia de nuestra humanidad: la confianza, la empatía, el pánico, la simpatía, la presión social… y sobre todo la falta de conocimiento específico sobre los riesgos. Ni el mejor sistema de ciberseguridad puede protegerte si tú mismo compartes tus datos, abres la puerta física o digitalmente o actúas sin pensar.
Además, los atacantes mejoran cada día sus técnicas y, apoyados en tecnologías como la IA o el machine learning, pueden personalizar los fraudes hasta el extremo.
Por si fuera poco, la digitalización masiva, el teletrabajo, el uso creciente de dispositivos móviles y la sobrecarga de información convierten pequeños descuidos en verdaderos agujeros de seguridad personal y corporativa.
Como destaca el informe de ISACA sobre el estado de la ciberseguridad, los ataques basados en ingeniería social siguen siendo la principal causa de compromisos graves en redes y fugas de información.
Impacto de la ingeniería social en empresas y usuarios particulares
Los daños generados por este tipo de ataques no se limitan a la pérdida de dinero o datos personales. Las empresas pueden ver comprometidos contratos, proyectos, propiedad intelectual y la reputación. Además, un empleado engañado puede ser el ‘caballo de Troya’ que abre la puerta a un ataque devastador como el ransomware o la exfiltración masiva de datos.
Para el usuario particular, el daño puede incluir identidades robadas, cargos ilegítimos, fraude bancario y la violación de la privacidad, incluyendo el chantaje, la extorsión y el acoso.
Y lo peor, el ingeniero social suele romper la confianza de la víctima, haciéndole sentir culpable, avergonzada o reacia a denunciar: este silencio juega aún más a favor de los criminales.
Ingeniería social en la era de la inteligencia artificial: nuevos paradigmas y amenazas
La revolución de la inteligencia artificial está cambiando el juego tanto para defensores como para atacantes. Ahora, los criminales pueden usar IA para:
Analizar grandes volúmenes de datos personales (por ejemplo, publicaciones en redes sociales) y crear ataques personalizados ultrarrealistas.
Generar deepfakes casi imposibles de distinguir de una comunicación auténtica, usurpando la voz o la imagen de personas clave.
Desarrollar chatbots automáticos que convencen de su humanidad y logran extraer datos críticos a lo largo de una conversación.
Adaptar y modificar los métodos de ataque en tiempo real si detectan que están siendo bloqueados o no tienen éxito.
Por supuesto, los sistemas de defensa también pueden valerse de la IA para detectar patrones sospechosos, bloquear enlaces maliciosos, identificar ataques de phishing y proteger a los usuarios menos experimentados.
Cómo protegerte frente a la ingeniería social: claves y prácticas eficaces
La mejor defensa frente a la ingeniería social es el sentido crítico, la concienciación y la formación en ciberseguridad. Aquí tienes estrategias cruciales para blindarte:
Prudencia y análisis antes de actuar
Piensa antes de hacer clic: no abras enlaces ni descargas sospechosas. Escribe tú mismo la URL si tienes dudas, especialmente si el mensaje viene con prisas o amenazas.
No compartas información confidencial por teléfono, email o chat si no puedes verificar la identidad de quien la solicita. Contrasta la autenticidad mediante un canal alternativo (por ejemplo, una llamada al número oficial de la entidad).
Sospecha de premios, sorteos o promociones que pidan tus datos personales o que prometan recompensas fáciles y rápidas.
Desconfía de los mensajes urgentes o que insistan en la rapidez: suelen ser técnicas para que piques sin pensar.
No aceptes solicitudes de amistad ni compartas información en redes sin conocer a la persona.
Utiliza contraseñas robustas y únicas para cada servicio y cámbialas periódicamente.
Activa la autenticación en dos pasos (2FA) siempre que sea posible. Esto dificulta el acceso aunque consigan tu contraseña.
Mantén tu sistema operativo y todas las aplicaciones actualizadas. Los parches de seguridad evitan muchos ataques indirectos.
Utiliza software de seguridad integral tanto en ordenadores como en móviles, que detecte malware, phishing y amenazas en tiempo real.
Protege la privacidad de tus redes WiFi, separando la red de invitados de la principal y no compartiendo credenciales con extraños.
Presta atención a la seguridad en redes sociales
Configura la privacidad de tus perfiles para restringir quién puede ver tus datos y publicaciones. Evita publicar información sensible como direcciones, fechas importantes, rutinas diarias, nombres de mascotas o colegios (muchas veces son pistas para responder a preguntas de recuperación de cuentas).
Sospecha de cambios de comportamiento en contactos conocidos: si un amigo o familiar te escribe “raro”, mejor verifica antes de darle información sensible.
No aceptes enlaces ni archivos sospechosos en chats, por muy tentadores que parezcan o provengan de conocidos.
Medidas específicas para empresas y organizaciones
Formación continua en ciberseguridad para todo el personal, tanto a empleados técnicos como administrativos y directivos.
Simulacros de phishing y campañas de concienciación interna para “vacunar” al equipo frente a engaños cada vez más sofisticados.
Políticas de acceso mínimo y controles estrictos de identidades, para evitar que un atacante que obtenga una cuenta comprometida tenga vía libre.
Protocolos internos de verificación por doble canal para cualquier movimiento de fondos, cambio de datos sensibles o acceso a información empresarial crítica.
Monitorización de actividad sospechosa en redes, sistemas y correos, gracias a soluciones avanzadas de SOC, SIEM o EDR.
Qué hacer si sospechas o confirmas haber sido víctima de ingeniería social
Comunícalo de inmediato a los responsables de seguridad de tu empresa o institución. La rapidez puede minimizar el daño.
Cambia todas las contraseñas relevantes, utiliza 2FA y revisa si hay accesos inusuales o movimientos extraños en cuentas bancarias, email, redes sociales u otros servicios.
Escanea tus dispositivos con un software antivirus actualizado para buscar infecciones recientes.
Conserva pruebas de los mensajes, correos o llamadas recibidas; pueden ayudar a identificar el modus operandi y prevenir nuevos fraudes.
Notifica a tus contactos si tu cuenta ha sido comprometida para evitar que caigan en posibles engaños en tu nombre.
¿Existen herramientas informáticas que nos protejan completamente?
No. Aunque existen excelentes soluciones de seguridad como antivirus, navegadores protegidos, sistemas de doble autenticación y bloqueadores de enlaces maliciosos, ninguna tecnología puede sustituir a la atención personal y la educación digital.
La mayoría de los ataques de ingeniería social logran su propósito porque la víctima no fue capaz de sospechar del engaño o no contaba con los conocimientos necesarios para identificarlos. Por tanto, invertir en concienciación y formación continua es la clave.
10 consejos imprescindibles para evitar caer en las trampas de la ingeniería social
No abras correos ni archivos de remitentes desconocidos y elimina mensajes sospechosos sin abrirlo.
No respondas mensajes ni llamadas que soliciten información personal, claves o datos financieros, aunque parezcan urgentes o provengan supuestamente de fuentes fiables.
Verifica siempre la seguridad de las webs donde introduces tus datos: busca el candado, URL HTTPS y revisa que sean dominios oficiales.
No sigas enlaces que te lleguen por SMS, correo o WhatsApp; introduce tú mismo la dirección en el navegador.
Desconfía de promociones, sorteos o premios repentinos, especialmente si te piden datos personales a cambio.
Configura la autenticación en dos pasos en todas tus cuentas sensibles.
Evita descargar software o aplicaciones de fuentes no oficiales y mantén tus sistemas actualizados.
Desconfía de desconocidos, incluso si son afines a tus intereses. Cuanto más reciente y más urgente sea la solicitud, más cautela.
No compartas datos sensibles en redes públicas ni introduzcas contraseñas en ordenadores o redes wifi no seguras.
Si tienes dudas, consulta por una vía alternativa antes de hacer nada. Mejor preguntar dos veces que caer solo una vez.
La importancia de la educación digital y la concienciación activa
En un mundo en el que la ingeniería social evoluciona tan rápido como las aplicaciones y servicios digitales, la formación y la concienciación se convierten en la herramienta más poderosa para evitar fraudes y robos. Compartir información actualizada, formar a menores y adultos, y mantenerse alerta ante las nuevas amenazas es fundamental.
Comparte lo aprendido con quienes te rodean: familiares, amigos, compañeros. Entre todos, podemos reducir el impacto de estas amenazas. Y recuerda: la próxima vez que recibas un mensaje alarmante que solicita acción urgente, piensa, verifica y desconfía antes de actuar.
No hay soluciones mágicas, pero sí hábitos y conocimientos que pueden evitarte muchos disgustos. Si eres capaz de anticipar, detectar y reaccionar ante intentos de manipulación, estarás mucho más protegido.